El envenenamiento de direcciones (address poisoning) es una estafa que mete una dirección falsa en tu propio historial de transacciones, para que la próxima vez que envíes copies la del atacante en lugar de la tuya. La falsa está construida para compartir los primeros y los últimos caracteres de una dirección que sí usas, que es justo la parte que tu billetera te muestra, y la transferencia que sigue no se puede revertir.
Esta guía es educación, no asesoría financiera, legal ni fiscal. Nada aquí recomienda comprar, vender ni mover ningún activo. Revisa cada carácter en tu propia pantalla antes de firmar.
¿Cómo funciona un ataque de envenenamiento de direcciones?
El ataque tiene cuatro pasos, y ninguno implica entrar a tu billetera.
- El atacante observa la cadena. Los libros contables públicos muestran cada transferencia. Un bot ve que tu dirección manda USDT con regularidad a una dirección de depósito de una exchange, o a tu segunda billetera.
- El atacante genera una dirección clonada. Un programa prueba claves hasta encontrar una dirección cuyos primeros y últimos caracteres coinciden con los de la dirección que usas siempre. Un estudio presentado en USENIX Security ‘25 documentó a los atacantes haciendo esto a gran escala con GPU.
- El atacante te manda algo mínimo. Puede ser polvo (dust) por una fracción de centavo. Muchas veces es una transferencia de valor cero, o de un token falso que copia el nombre y el símbolo de uno real. La explicación de MetaMask señala que suelen ser envíos de cero tokens. El objetivo no es el dinero. El objetivo es aparecer en tu lista.
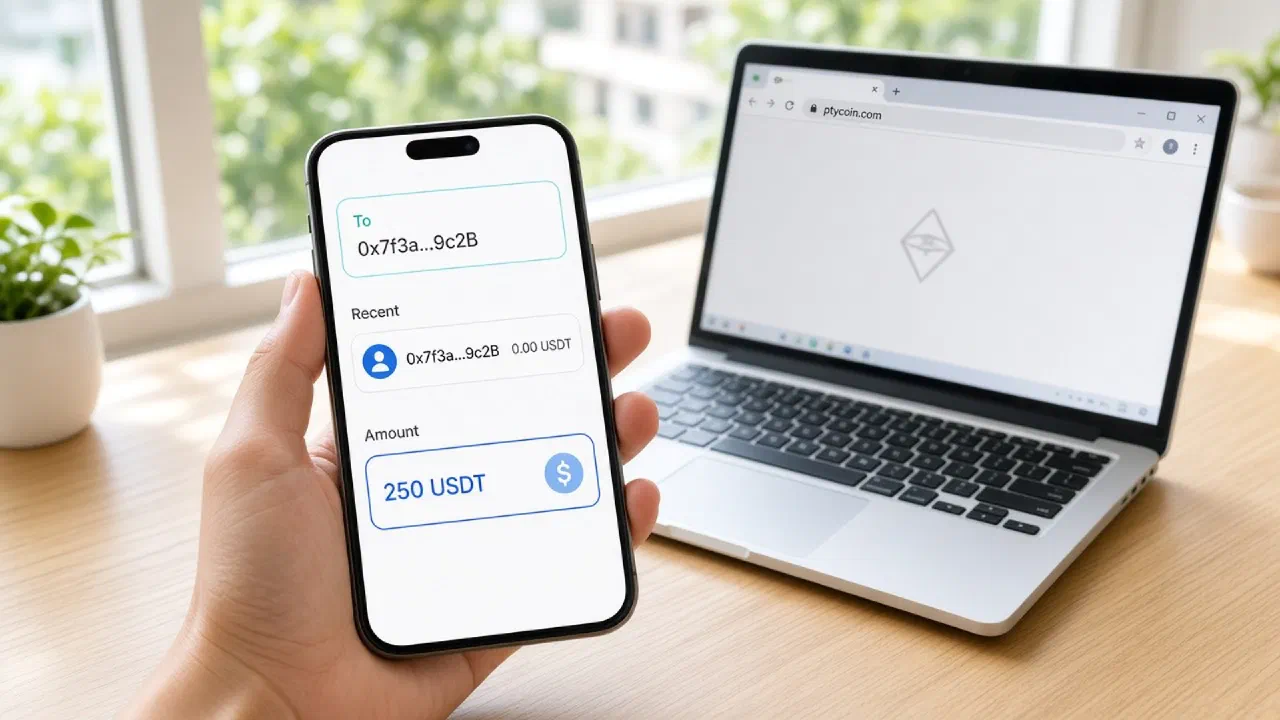
- Tú haces el resto. Días después vas a enviar otra vez, abres tu historial, tocas la entrada más reciente que te resulta familiar y pegas. Los fondos llegan al atacante.
Ese último paso es lo que hace que funcione. Nadie te robó la frase semilla. Nadie instaló nada en tu teléfono. Tú mismo aprobaste la transacción, y en casi todas las cadenas no existe el deshacer.
La escala no es menor. El estudio de USENIX midió unos 270 millones de intentos de ataque contra 17 millones de direcciones víctima en Ethereum y BNB Smart Chain durante dos años; 6.633 tuvieron éxito, por al menos 83,8 millones de dólares en pérdidas. Chainalysis publicó su propia anatomía de estas estafas.
¿Por qué tu ojo no nota la diferencia?
Porque tu billetera nunca te muestra la dirección completa.
Una dirección hexadecimal en Ethereum tiene 42 caracteres. Una de Tron tiene 34 caracteres en base58 y empieza con T. Ninguna interfaz muestra todo eso en una lista, así que toda billetera la recorta a algo como 0x1f9c…4b2e. Ese recorte deja un principio y un final, sin el medio, y el principio y el final son exactamente lo que el atacante copió.
Tu billetera muestra TQ5No…cJ7a en las dos filas. La exchange también. La vista de lista del explorador de bloques, también. El recorte es cómodo y es toda la vulnerabilidad.
El orden lo empeora. Las billeteras listan la actividad de lo más nuevo a lo más viejo, así que una transferencia de polvo que llegó ayer queda encima de la transferencia legítima que hiciste el mes pasado. La entrada envenenada aparece arriba de la lista, donde va tu dedo.
¿Es lo mismo que el malware de portapapeles o el phishing?
No. Son tres ataques distintos, y distinguirlos importa porque las defensas son distintas.
| Ataque | Dónde vive | Qué necesita de ti |
|---|---|---|
| Envenenamiento de direcciones | Tu propio historial de transacciones, en cadena | Que copies una dirección del historial |
| Malware de portapapeles | Software malicioso en tu teléfono o computadora | Que tu dispositivo ya esté infectado |
| Phishing | Una app, un sitio, un anuncio o un “soporte” falso | Que escribas una frase semilla o firmes una aprobación maliciosa |
El malware de portapapeles cambia lo que copiaste después de copiarlo, así que la cadena que verificaste y la que quedó en el campo son diferentes. El envenenamiento hace lo contrario: el portapapeles es honesto y la fuente de la que copiaste era la trampa. El antivirus no ayuda, porque no hay software malicioso de por medio.
El phishing es su propia categoría, y lo cubrimos en Cómo detectar phishing y apps de billetera falsas antes de que vacíen tu billetera. Un riesgo emparentado es el permiso de token que quedó abierto, en Verificador de aprobaciones de tokens: cómo revisar y revocar permisos.
Los dos sí se solapan. Un token falso que aparece en tu billetera y te invita a “reclamar” o “canjear” algo en un sitio es phishing montado sobre una transferencia envenenada. No interactúes con tokens que no esperabas.
¿Cómo verificas una dirección antes de enviar?
Sigue estos pasos en orden. Los primeros cuatro toman menos de un minuto y frenan el ataque por completo.
- Nunca copies una dirección de tu historial de transacciones. Tu historial registra lo que pasó; no es el lugar donde buscas una dirección. Esta sola regla cierra el ataque.
- Consigue la dirección en su fuente actual. Pídesela al destinatario de nuevo, o abre la pantalla de recibir de la billetera que va a recibir y cópiala de ahí. Para un depósito en una exchange, usa la página de depósito de ese activo y esa red exactos.
- Prefiere el código QR. Escanear elimina el paso de copiar y pegar. Hazlo cuando tengas al destinatario enfrente o en videollamada.
- Compara un trozo del medio, no solo las puntas. Toma seis u ocho caracteres del centro de la dirección y contrástalos con la fuente. La guía de MetaMask dice lo mismo: verifica el medio, porque el principio y el final son la parte que el atacante puede imitar. Leer la dirección en voz alta de cuatro en cuatro es una forma rápida de hacerlo.
- Guárdala en la libreta de direcciones con una etiqueta. Casi todas las billeteras guardan contactos con nombre. Un contacto que verificaste una vez saca el historial del circuito para siempre.
- Confirma en la pantalla de la billetera de hardware, carácter por carácter. Si usas una billetera de hardware, la dirección de su pantalla es la que se está firmando. Tu computadora te puede mentir. El dispositivo que firma no lo puede editar un sitio web, así que compara su pantalla con la dirección que verificaste y recién ahí aprueba.
- Manda primero una prueba pequeña si el destino es nuevo o el monto es grande. Espera a que el destinatario confirme que llegó antes de mandar el resto. Pagas una comisión de red extra, así que pésala contra el monto en riesgo.
- Revisa el explorador después. Pega el hash de la transacción y confirma que la dirección receptora es la que querías. Cómo leer un explorador de bloques y verificar tus propias transacciones te lleva paso a paso.
Muchas billeteras hoy avisan cuando el destino se parece a una dirección de tu historial. Toma ese aviso como un alto total, no como un reductor de velocidad. Y toma su ausencia como nada, porque la detección cambia según la billetera, la cadena y la versión.
¿Qué cadenas y activos lo ven más?
Cualquiera con direcciones largas y comisiones baratas. Ethereum y BNB Smart Chain fueron las dos cadenas medidas en el estudio de USENIX. Tron mueve un volumen enorme de USDT en América Latina, tiene transferencias muy baratas y usa direcciones base58 que a simple vista se parecen entre sí, lo que la vuelve un objetivo natural para la misma técnica.
Lo que define tu exposición es tu rutina de envío más que tu cadena. Quien le paga a un proveedor en Caracas o le manda dinero a un familiar en Lima, moviendo USDT entre una exchange local, una contraparte P2P y una billetera de autocustodia, está haciendo justo la transferencia repetida y predecible que busca un bot de envenenamiento. La defensa es idéntica en cualquier red.
Para la rutina completa de enviar y recibir en la que encaja esto, lee Cómo enviar cripto de forma segura desde una billetera de autocustodia y Cómo recibir cripto de forma segura en una billetera de autocustodia.
¿Y si ya enviaste a una dirección envenenada?
La transferencia es final. Ninguna mesa de soporte la recupera y ningún desarrollador de billeteras tiene un botón de reversa.
Lo que sí puedes hacer:
- Guarda el hash de la transacción. Todo reporte que presentes te lo va a pedir.
- Repórtalo. Si el activo es una stablecoin de emisión centralizada como USDT o USDC y los fondos llegan a una exchange, reporta a esa exchange y al emisor. Los congelamientos son raros y nunca están garantizados, y este es el único camino que existe.
- Denuncia ante las autoridades locales si tu jurisdicción recibe denuncias de ciberdelito.
- Ignora a quien te ofrezca recuperación. Las cuentas que aparecen bajo una publicación de pérdida prometiendo recuperar fondos por una comisión son una segunda estafa contra la misma víctima.
- Corrige el hábito antes del próximo envío. Guarda la dirección correcta como contacto etiquetado y deja de usar la lista del historial.
Tu lista de control antes de enviar
- La dirección vino de la pantalla de recibir del destinatario, de un QR escaneado o de mis contactos guardados
- No vino de mi historial de transacciones
- Comparé caracteres del medio de la dirección, no solo el principio y el final
- La red coincide de los dos lados
- La pantalla de la billetera de hardware muestra la misma dirección que verifiqué
- Para un destino nuevo o un monto grande, la transferencia de prueba llegó y fue confirmada
El envenenamiento de direcciones es de los ataques más baratos de montar en cripto y de los más baratos de frenar. Al atacante le cuesta una fracción de centavo poner el anzuelo, y a ti te cuesta unos treinta segundos revisar el medio de una dirección contra una fuente en la que confías.